Protokollierung und Compliance
Diese Seite beschreibt, was das AI Kit protokolliert – was aufgezeichnet wird, wo es liegt, wer es sehen kann, wie lange es aufbewahrt wird und was Sie für Aufbewahrung und Prüfung tun sollten.
Was die Plattform protokolliert
Die Plattform schreibt drei Arten von Informationen über Aktivitäten:
Anwendungsprotokoll
Übliches Serverprotokoll: Startmeldungen, Fehler, interne Warnungen. Es wird nach stdout / stderr der Plattform geschrieben und (bei Container-Installationen) in der Regel von der Container-Laufzeitumgebung erfasst.
- Enthält: Version, Umgebung, Laufzeitfehler, Warnungen zu Fehlkonfigurationen.
- Enthält nicht: Inhalte von Workflows, Benutzereingaben, Antworten von Modellen.
- Aufbewahrung: gesteuert durch Ihre Container-Laufzeitumgebung bzw. Ihr System zur Protokollweiterleitung, nicht durch das AI Kit.
Laufprotokoll
Für jeden Lauf jeder Automation hält ein eigenes Protokoll Schritt für Schritt fest, was passiert ist.
- Enthält: welcher Schritt lief, wann er begann und endete, Erfolg oder Fehlschlag, Fehlermeldungen, knappe Metadaten zu den verarbeiteten Werten.
- Enthält nicht: die Werte selbst auf der Ebene des Anwendungsprotokolls. Die vollständigen Werte der Schritte liegen im Speicher des Laufs, einem eigenen Bereich (siehe unten).
- Aufbewahrung: Workflow-Läufe werden nach einer konfigurierbaren Aufbewahrungsfrist aufgeräumt. Agenten-Konversationen werden nach einer Zeit ohne Aktivität gelöscht (standardmäßig 60 Tage).
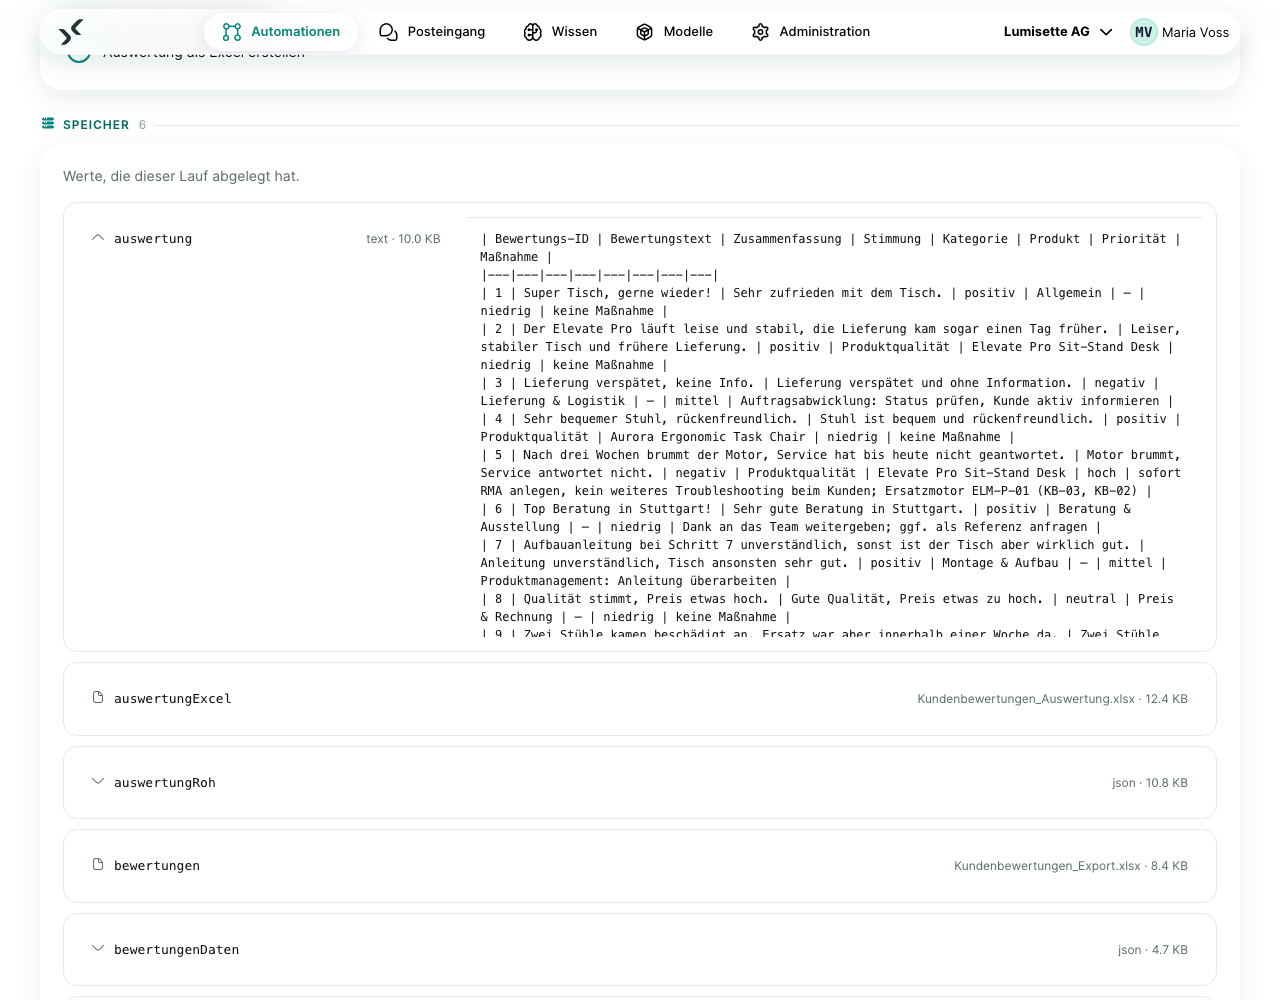
Speicher des Laufs
Die vollständigen Werte, die jeder Schritt während des Laufs schreibt. Das ist der Großteil der Daten – und das, was die Jobs-Ansicht für die Fehlersuche nützlich macht.
- Enthält: jede aus dem Speicher gelesene Eingabe, jede zurückgeschriebene Ausgabe, den vollständigen Text von Anfragen an Modelle und ihrer Antworten (sofern Ihr Workflow sie nicht gezielt schwärzt).
- Aufbewahrung: wie beim Lauf – bei Workflows aufgeräumt, bei Agenten nach Inaktivität gelöscht.
Was nicht protokolliert wird
- Werte geschützter Felder erscheinen nirgends auf der Festplatte im Klartext. Protokolle verweisen auf sie nur über eine undurchsichtige Markierung.
- API-Schlüssel der Anbieter für Modelle werden verschlüsselt gespeichert und nicht protokolliert.
- Einmalcodes für die Anmeldung werden nur so lange gespeichert, wie sie gültig sind – in der Regel Minuten – und nicht protokolliert.
- Passwörter von Benutzern werden als Hash gespeichert und nicht protokolliert.
Wer was sehen kann
| Personenkreis | Was er sehen kann |
|---|---|
| Admin / Manager / Editor in einem Workspace | Alle Automationen, alle Läufe (einschließlich Speicher), alle Protokolle im Workspace. |
| Monitor in einem Workspace | Dasselbe wie oben, aber nur lesend – Läufe starten darf er. |
| AgentUser | Im Posteingang nur die eigenen Konversationen mit Agenten – dazu, was der Ablauf dem Team hinlegt (Rückfragen, Freigaben, abgelegte Dateien). Keine Automationen, Läufe oder Protokolle. |
| Betreiber des Hosts | Das Anwendungsprotokoll (über die Container-Laufzeitumgebung), das Datenvolume auf der Festplatte, die verschlüsselten geschützten Felder. |
Brauchen Sie einen feiner abgestuften Zugriff (zum Beispiel „Personen, die Automationen sehen dürfen, aber nicht den Speicher der Läufe“), bietet die Plattform diese Unterscheidung derzeit nicht. Planen Sie Workspaces und Rollen entsprechend.
Aufbewahrung
Die Plattform speichert alle Daten der Läufe auf dem Datenvolume. Zwei Aufbewahrungsregeln sollten Sie kennen:
- Workflow-Läufe werden nach einer konfigurierbaren Aufbewahrungsfrist automatisch in einen Archivbereich verschoben und schließlich endgültig gelöscht. Standardmäßig beträgt die Frist 30 Tage; prüfen Sie die Einstellungen Ihrer Installation.
- Agenten-Läufe (Konversationen) werden nach einer Zeit ohne Aktivität gelöscht – standardmäßig nach 60 Tagen (
AGENT_JOB_RETENTION). Dateien, die an eine Konversation angehängt oder darin erzeugt wurden, werden mit ihr gelöscht.
Verlangen Ihre Compliance-Vorgaben eine kürzere oder längere Aufbewahrung, stellen Sie beide Fristen entsprechend ein.
Verlangen Ihre Compliance-Vorgaben eine längere Aufbewahrung, kopieren Sie das Datenvolume regelmäßig an einen Sicherungsort mit der geforderten Aufbewahrungsregel.
Audit-Protokolle
Das Protokoll hält fest, wer wann was geändert, ausgelöst, heruntergeladen oder vergeblich versucht hat: Änderungen an Automationen, Wissen, Modellen und Einstellungen (mit den geänderten Feldern), Rollenänderungen und Einladungen, manuelle und Webhook-Starts, Downloads, verweigerte Zugriffe sowie Anmeldungen (auch fehlgeschlagene). Es enthält nur Metadaten, nie Inhalte, ist durch eine Prüfkette mit Schlüssel gegen nachträgliche Änderungen geschützt, lässt sich als CSV oder JSON exportieren und als JSON-Zeilen an eine zentrale Protokollierung (SIEM) weiterleiten.
Was innerhalb eines Laufs geschehen ist, steht im Verlauf der Läufe. Jeder Lauf hält fest:
- Welcher Trigger ihn ausgelöst hat (Cron, Webhook, Mail, Benutzer).
- Wer ihn gestartet hat, wenn der Trigger von Benutzern ausgeht (Chat, Formular, manueller Start).
- Start- und Endzeit jedes Schritts, Erfolgsstatus und gegebenenfalls den Fehler.
- Die vollständige Abfolge der Werte, die zwischen den Schritten geflossen sind (im Speicher).
Für externe Prüfer gibt es diese Exportmöglichkeiten:
- Der Export des Protokolls (CSV, über die API auch JSON) umfasst Änderungen, Starts, Downloads, verweigerte Zugriffe und Anmeldungen.
- Der CSV-Export im Reiter Metriken umfasst zusammengefasste Kosten, Dauer und Erfolg je Zeitraum.
- Ein direkter Zugriff auf das Datenvolume umfasst den vollständigen Verlauf auf Ebene der einzelnen Läufe. Dafür brauchen Sie eigene Werkzeuge; die Plattform bietet in der Oberfläche derzeit keinen „Massenexport des Speichers der Läufe“.
Compliance-Überlegungen
Eine kurze Liste von Punkten, die häufig zur Sprache kommen:
- DSGVO-Recht auf Löschung. Sie können in der Oberfläche einen Workspace, einen Benutzer, einen Workflow oder einen bestimmten Lauf löschen. Die zugehörigen Daten auf der Festplatte werden beim nächsten geplanten Aufräumen entfernt. Für ein sofortiges endgültiges Löschen (z. B. nach einem Auskunftsersuchen einer betroffenen Person) verwenden Sie die ausdrückliche Löschaktion.
- DSGVO-Recht auf Auskunft. Der Verlauf der Läufe ist benutzerbezogen, wenn Benutzer sie auslösen, und ein Benutzer mit der Rolle Monitor kann alles in einem Workspace lesen. Für einen Export zu einer bestimmten betroffenen Person kombinieren Sie derzeit den Zugriff auf den Workspace mit manuellem Filtern.
- Branchenspezifische Vorgaben (Finanzwesen, Gesundheit, öffentlicher Sektor). Sie schreiben meist Mindestaufbewahrungsfristen und Obergrenzen für Zugriffsrechte vor. Rollen und Aufbewahrungseinstellungen der Plattform decken die meisten üblichen Fälle ab; für konkrete Vorschriften ist eine Fit-Gap-Analyse nötig, die dieses Dokument nicht leisten kann.
- Vorgaben zur Datenhaltung. On-Premise-Installationen halten alle Daten in Ihrem Haus. Cloud-Installationen laufen in Regionen, die Sie bei Vertragsabschluss wählen.
Klären Sie konkrete Pflichten mit Ihrem Datenschutzbeauftragten oder Ihrer Rechtsberatung. Die Plattform stellt die Steuerungsmöglichkeiten bereit; die Richtlinie legen Sie fest.
Empfehlungen
- ✅ Legen Sie eine Aufbewahrungsfrist fest, die sowohl Ihre Compliance als auch Ihre Fehlersuche abdeckt. Kürzer ist besser – eine kurze Frist bedeutet aber weniger Verlauf, wenn etwas schiefgeht.
- ✅ Löschen Sie alte Agenten-Konversationen regelmäßig, wenn sie keinem Zweck mehr dienen. Sie laufen nie von selbst ab.
- ✅ Behandeln Sie das Datenvolume als vertraulich – sein Inhalt ist mindestens so sensibel wie die Daten, die durch die Plattform fließen.
- ✅ Richten Sie in prüfungsintensiven Umgebungen für Prüfer einen nur lesenden Benutzer mit der Rolle Monitor ein. Er sieht alles und kann Läufe starten, aber nichts ändern.
- ⚠️ Protokollstufe und Ausführlichkeit gelten global für die gesamte Installation. Erhöhen Sie die Ausführlichkeit zur Fehlersuche, erhält das Anwendungsprotokoll vorübergehend für alle Workspaces mehr Details.
- ❌ Bearbeiten Sie Laufprotokolle oder Speicherdateien nicht direkt auf dem Datenvolume. Die Plattform verlässt sich möglicherweise auf nicht offensichtliche Weise auf die Unversehrtheit der Dateien; manuelle Änderungen können das System in einen inkonsistenten Zustand bringen.
- ❌ Gehen Sie nicht ungeprüft davon aus, dass „Protokolle keine sensiblen Daten enthalten“. Legt ein Workflow sensible Daten im Speicher ab, zeigt die Jobs-Ansicht sie an.
Nächste Schritte
- Datenschutz in Automationen – sensible Daten von Orten fernhalten, an die sie nicht gehören.
- Pseudonymisierung – das praktische Muster aus Anonymisieren und Deanonymisieren.
- Administration → Benutzer verwalten – Rollen und Zugriff.
- Sicherheit → Lokale Ressourcen – was auf dem Datenvolume liegt.